Invadiram o e-mail de um gestor e quase tiraram R$ 1 milhão em bebidas do centro de distribuição
E-mail corporativo invadido dá ao golpista a voz de quem manda. No Paraná, um gestor teve senha e códigos capturados e uma carga de R$ 1 milhão quase saiu.
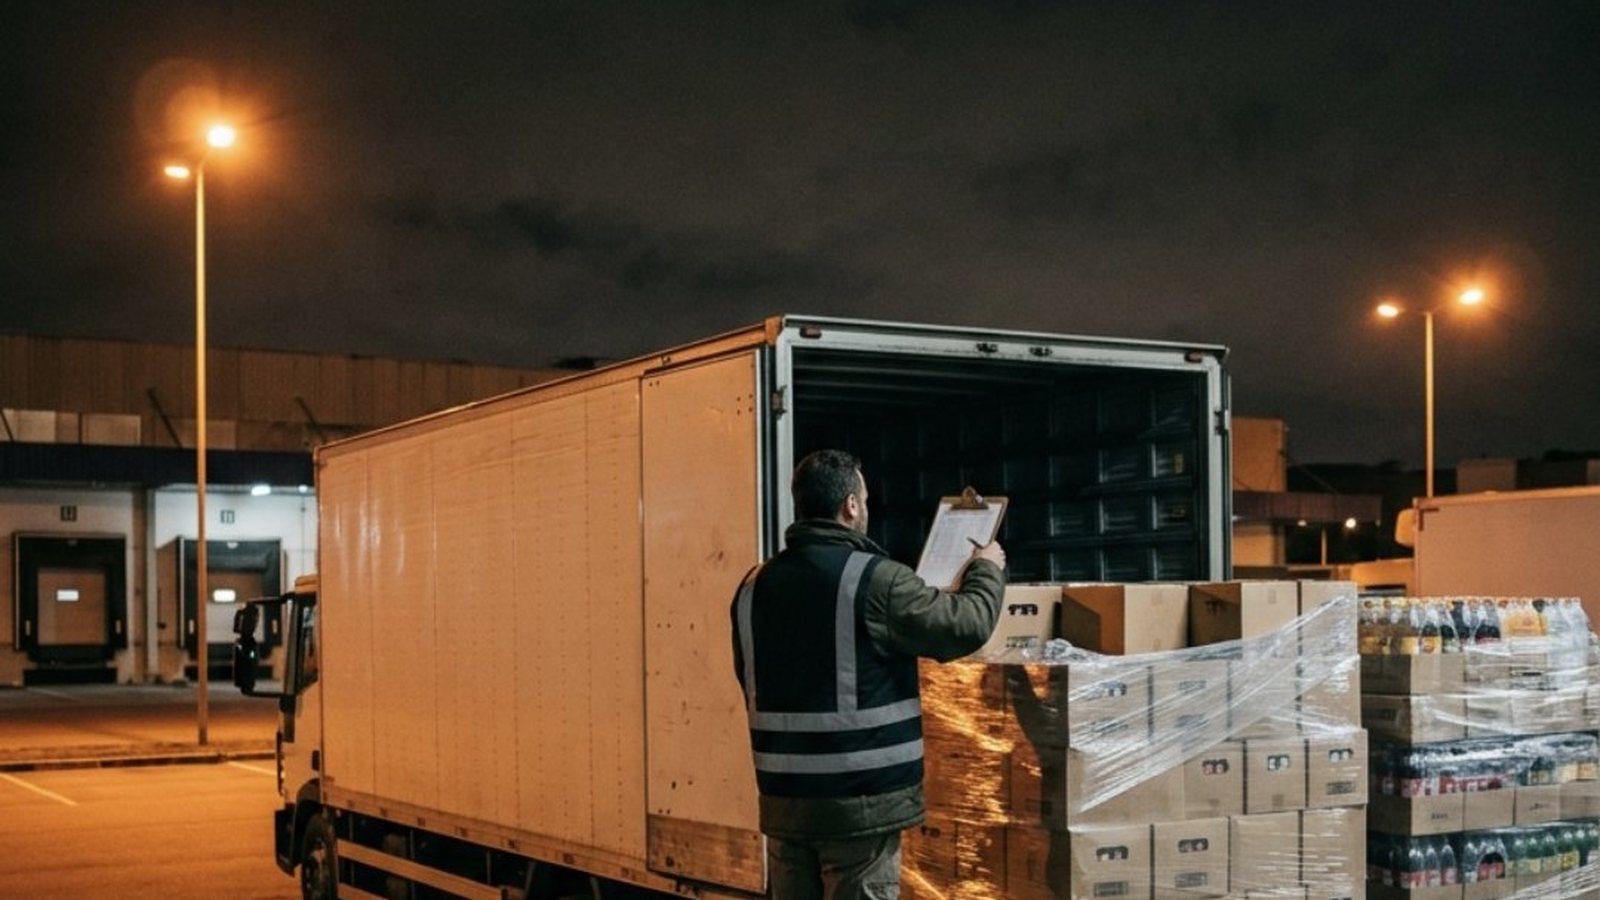
Quando o e-mail corporativo de alguém que manda na empresa é invadido, o golpista passa a falar com a voz dessa pessoa, e pode mandar pagar, entregar ou liberar mercadoria sem levantar suspeita. Foi o que a Polícia Civil do Paraná descreveu ao prender, em 17 de setembro de 2026, cinco suspeitos de tentar tirar do centro de distribuição de uma grande rede de supermercados uma carga de bebidas avaliada em mais de R$ 1 milhão, a partir do e-mail de um gestor da própria rede, e a tentativa só falhou porque alguém conferiu.
Os detalhes vêm das reportagens do Bem Paraná e da Banda B, ambas de 17 de setembro de 2026, com as informações da polícia.
O que aconteceu no centro de distribuição de Cambé?
A tentativa foi em 16 de dezembro de 2025, no centro de distribuição de uma grande rede de supermercados em Cambé, no norte do Paraná, e o alvo era uma carga de uísque e outras bebidas avaliada em mais de R$ 1 milhão. As prisões saíram nove meses depois, em 17 de setembro de 2026, em Londrina, em Curitiba e em Soledade, no Rio Grande do Sul, com cinco mandados de prisão preventiva e cinco de busca e apreensão.
Segundo a polícia, os suspeitos são investigados por furto qualificado mediante fraude e abuso de confiança, além de associação criminosa. O nome da rede não foi divulgado.
Como o e-mail do gestor foi usado no golpe?
A polícia diz que o grupo invadiu o e-mail corporativo de um gestor da rede e capturou as credenciais de acesso e os códigos da verificação em duas etapas. Com isso, passou a ver os documentos e as ordens de faturamento usados no processo de liberação da carga, ou seja, sabia como a empresa fazia aquilo e com quais papéis.
O e-mail não foi a única peça. Com números de telefone em nome de terceiros, o grupo criou num aplicativo de mensagens o perfil falso de um funcionário responsável por liberar cargas e mandou ordens diretamente aos operadores do pátio. Também preparou notas fiscais falsas para apresentar na portaria e autorizar a saída do caminhão. E, segundo o delegado André Feltes, um funcionário da logística da própria empresa participou do plano e atuou para neutralizar a vigilância.
Se a empresa usava verificação em duas etapas, como o golpe passou?
Porque, segundo a polícia, os códigos da verificação em duas etapas também foram capturados. As reportagens não dizem como isso aconteceu, se por página falsa, por programa instalado ou com ajuda de dentro, e por isso não dá para apontar a falha técnica.
A lição que o caso deixa é mais simples. A verificação em duas etapas protege contra quem só tem a senha, mas não protege quando o código também chega às mãos erradas, e por isso ela precisa andar junto com uma regra de negócio: ordem que movimenta dinheiro ou mercadoria se confirma por outro canal, com uma pessoa conhecida. Já mostramos no caso das contas de redes sociais, em conta do Instagram invadida, que o código de verificação é o alvo preferido de quem quer entrar, e o mesmo vale para o e-mail da empresa.
Por que o golpe não deu certo?
Segundo o Bem Paraná, o furto só não se consumou porque as inconsistências foram percebidas antes que o caminhão carregado deixasse o local, e a Banda B atribui a percepção ao setor de prevenção da empresa. Em outras palavras, o que parou o golpe não foi a senha nem o código, e sim alguém que conferiu se aquilo fazia sentido.
Para uma empresa pequena, que não tem setor de prevenção, a conferência pode ser uma regra escrita: ninguém libera pagamento, entrega ou mercadoria só porque chegou um e-mail ou uma mensagem, por mais que venha do chefe, do sócio ou do cliente de sempre. O mesmo raciocínio aparece no golpe por telefone que contamos em o falso gerente que mandou pesquisar o banco no Google, em que conhecer dados reais da empresa não provava que a pessoa era quem dizia ser.
E-mail invadido também serve para boleto falso?
Serve, e esse é um uso conhecido do mesmo acesso. Dentro da caixa de e-mail de um fornecedor ou de um cliente, o golpista acompanha as conversas reais e troca o boleto ou os dados de pagamento no meio do caminho. O caso de Cambé mostra uma versão maior do mesmo problema, em que a caixa de e-mail deu ao grupo o conhecimento de como a empresa funcionava.
Quem recebe uma mensagem pedindo mudança de conta, de chave Pix ou de dados de pagamento, mesmo vinda de um endereço conhecido, deve confirmar por telefone com a pessoa antes de pagar. Explicamos a lógica das mensagens que imitam comunicações oficiais em e-mail dizendo que a conta vai ser desativada.
O que fazer agora
- Crie uma regra de dupla confirmação: pagamento, entrega, liberação de mercadoria e mudança de dados bancários pedidos por e-mail ou mensagem se confirmam por telefone, com uma pessoa conhecida.
- Nunca repasse código de verificação a ninguém, nem a quem diz ser do suporte, do banco ou da própria empresa.
- Revise quem tem acesso ao e-mail de quem aprova pagamentos e tire acessos antigos de ex-funcionários e prestadores.
- Se desconfiar de invasão, troque a senha de outro aparelho, encerre as sessões abertas, confira regras de encaminhamento automático na caixa e avise clientes e fornecedores que podem receber mensagens falsas.
- Se houve prejuízo, registre boletim de ocorrência e guarde os e-mails com cabeçalho completo, as mensagens e os documentos falsos.
Cada caso depende de como a invasão aconteceu e do que foi feito com o acesso, e isso merece análise individual.
Perguntas frequentes
O que aconteceu no golpe da carga de R$ 1 milhão no Paraná?
Segundo a Polícia Civil do Paraná, um grupo invadiu o e-mail corporativo de um gestor de uma rede de supermercados, usou documentos internos, um perfil falso de funcionário e notas falsas para tentar tirar uma carga de bebidas de mais de R$ 1 milhão do centro de distribuição em Cambé.
Quando foi o golpe e quando saíram as prisões?
A tentativa foi em 16 de dezembro de 2025, e as cinco prisões saíram em 17 de setembro de 2026, em Londrina, Curitiba e Soledade (RS).
Verificação em duas etapas protege o e-mail da empresa?
Protege contra quem só tem a senha. No caso do Paraná, a polícia diz que os códigos da verificação também foram capturados, por isso a confirmação por outro canal continua necessária.
Como saber se o e-mail da empresa foi invadido?
Sinais comuns são mensagens enviadas que ninguém escreveu, regras de encaminhamento que ninguém criou, avisos de acesso de outro lugar e clientes ou fornecedores estranhando pedidos. Na dúvida, troque a senha e encerre as sessões.
Quem responde pelo prejuízo de um e-mail invadido?
Depende do caso: de quem foi invadido, de como a invasão aconteceu e de quais cuidados cada lado tomou. Cada situação merece análise com as provas em mãos.